GDPR e LGPD seguem a mesma lógica de proteção, e as diferenças entre a LGPD e o GDPR estão nos detalhes: critérios de aplicação territorial, número de bases legais, exigência de encarregado, prazos para comunicar incidentes e atender titulares e valor das multas. Em janeiro de 2026, Brasil e União Europeia reconheceram mutuamente a adequação de seus níveis de proteção, o que simplifica a transferência de dados.
Em resumo
- O GDPR (Regulamento (UE) 2016/679) é aplicável desde 25/05/2018; as sanções administrativas da LGPD (Lei 13.709/2018), desde 01/08/2021 (GDPR, art. 99; LGPD, art. 65, I-A).
- A LGPD prevê dez bases legais para dados comuns; o GDPR, seis (LGPD, art. 7º; GDPR, art. 6º).
- Incidentes: 3 dias úteis para comunicar a ANPD e os titulares no Brasil; até 72 horas, sempre que possível, para notificar a autoridade europeia (Resolução CD/ANPD 15/2024, arts. 6º e 9º; GDPR, art. 33).
- Multa máxima: 2% do faturamento no Brasil, limitada a R$ 50 milhões por infração, na LGPD; 20 milhões de euros ou 4% do volume de negócios anual mundial, o que for maior, no GDPR (LGPD, art. 52, II; GDPR, art. 83).
- Brasil e União Europeia adotaram decisões recíprocas de adequação em 26/01/2026 (Resolução CD/ANPD 32/2026; Decisão de Execução (UE) 2026/179).
Quais são as diferenças entre a LGPD e o GDPR?
As principais estão no alcance territorial, nas bases legais, nas regras sobre encarregado e registro, nos prazos e nas multas. O quadro compara a Lei 13.709/2018 e o Regulamento (UE) 2016/679 vigentes em 10/10/2026:
| Tema | LGPD (Brasil) | GDPR (União Europeia) |
|---|---|---|
| Aplicação | Sanções aplicáveis desde 01/08/2021 (art. 65, I-A) | Aplicável desde 25/05/2018 (art. 99) |
| Alcance territorial | Tratamento no país, oferta ou tratamento de dados de pessoas localizadas no Brasil, ou coleta aqui (art. 3º) | Estabelecimento na União ou, de fora, oferta ou controle do comportamento de pessoas que estejam na União (art. 3º) |
| Bases legais | Dez, inclusive proteção do crédito (art. 7º) | Seis (art. 6º, n.º 1) |
| Consentimento de crianças | De um dos pais ou do responsável, para menores de 12 anos, admitidas outras bases no melhor interesse da criança (art. 14; Enunciado CD/ANPD 1/2023) | Exigido abaixo de 16 anos em serviços da sociedade da informação; cada país pode reduzir até 13 (art. 8º) |
| Encarregado (DPO) | Regra para todo controlador, com dispensa para agentes de pequeno porte (art. 41) | Obrigatório em três situações (art. 37, n.º 1) |
| Registro das operações | Exigido de controlador e operador (art. 37) | Exigido; abaixo de 250 trabalhadores, só se houver risco, tratamento não ocasional ou dados especiais ou penais (art. 30, n.º 5) |
| Avaliação de impacto | Relatório quando a ANPD determinar (art. 38) | Obrigatória antes de tratamento de elevado risco (art. 35) |
| Incidentes | ANPD e titulares em 3 dias úteis, se houver risco ou dano relevante (Resolução CD/ANPD 15/2024) | Autoridade em até 72 horas, sempre que possível; titulares, se houver elevado risco (arts. 33 e 34) |
| Resposta ao titular | Imediata ou em até 15 dias, para confirmação e acesso (art. 19) | Até um mês, prorrogável por mais dois (art. 12, n.º 3) |
| Decisões automatizadas | Direito de pedir revisão (art. 20) | Direito de não se sujeitar, com exceções (art. 22) |
| Representante local | Não previsto; empresa estrangeira é notificada por filial ou escritório no Brasil (art. 61) | Representante na União para quem está fora dela, com exceções (art. 27) |
| Multa máxima | 2% do faturamento no Brasil, limitada a R$ 50 milhões por infração (art. 52, II) | 20 milhões de euros ou 4% do volume de negócios mundial (art. 83, n.º 5) |
| Fiscalização | ANPD, agência reguladora nacional | Autoridades de controle de cada Estado-membro e Comitê Europeu para a Proteção de Dados |
A Comissão Europeia propôs alterações ao GDPR, como o pacote Omnibus Digital, de 19/11/2025 (COM(2025) 837), mas nenhuma fora publicada no Jornal Oficial da União Europeia até 10/10/2026.
O que GDPR e LGPD têm em comum
As duas protegem pessoas naturais, reforçam a proteção de dados sensíveis, exigem base legal para cada tratamento, garantem direitos como acesso e eliminação e cobram do agente demonstração de conformidade (LGPD, art. 6º, X; GDPR, art. 5º, n.º 2).
Termos equivalentes nas duas normas
A versão oficial do GDPR em português usa outros nomes:
- controlador: responsável pelo tratamento;
- operador: subcontratante;
- encarregado: encarregado da proteção de dados (DPO);
- incidente de segurança: violação de dados pessoais;
- relatório de impacto: avaliação de impacto sobre a proteção de dados;
- ANPD: autoridade de controlo de cada Estado-membro;
- multa: coima.
Quando a LGPD e o GDPR se aplicam a uma empresa?
A LGPD alcança o tratamento feito no Brasil, a oferta de bens ou serviços ou o tratamento de dados de pessoas no país e os dados coletados aqui, seja qual for a sede da empresa (art. 3º). O GDPR alcança quem tem estabelecimento na União Europeia, onde quer que trate os dados (art. 3º, n.º 1), e quem está fora dela:
“2. O presente regulamento aplica-se ao tratamento de dados pessoais de titulares que se encontrem no território da União, efetuado por um responsável pelo tratamento ou subcontratante não estabelecido na União, quando as atividades de tratamento estejam relacionadas com: a) A oferta de bens ou serviços a esses titulares de dados na União, independentemente da exigência de os titulares dos dados procederem a um pagamento; b) O controlo do seu comportamento, desde que esse comportamento tenha lugar na União.”
Empresa brasileira precisa cumprir o GDPR?
Depende de a empresa direcionar suas atividades a pessoas que estão na União. Pelo considerando 23 do GDPR, um site acessível na Europa não basta; indicam essa intenção o uso de língua ou moeda de um Estado-membro, com possibilidade de encomendar nessa língua, e a referência a clientes na União. O controle do comportamento envolve acompanhar pessoas na internet e definir perfis (considerando 24).
Nesses casos, a empresa cumpre as duas normas e, em regra, deve designar por escrito representante na União, salvo tratamento ocasional, sem dados especiais ou penais em grande escala e sem risco provável, ou se for autoridade pública (art. 27). Lojas virtuais devem incluir essa análise na proteção jurídica do e-commerce.
Bases legais e direitos: o que muda entre GDPR e LGPD?
A LGPD lista dez bases legais para dados comuns (art. 7º); o GDPR, seis (art. 6º, n.º 1): consentimento, contrato, obrigação jurídica, interesses vitais, interesse público e interesses legítimos. Sem equivalente autônomo no art. 6º do GDPR, a LGPD prevê a proteção do crédito (art. 7º, X), os estudos por órgão de pesquisa (IV), o exercício regular de direitos em processo (VI) e a tutela da saúde (VIII).
Nas duas normas, os dados sensíveis têm regime próprio, e o legítimo interesse não basta para tratá-los: a LGPD traz rol específico de hipóteses (art. 11), e o GDPR proíbe o tratamento de categorias especiais de dados, salvo as exceções que enumera (art. 9º).
Consentimento e dados de crianças
Na LGPD, consentimento é a manifestação livre, informada e inequívoca para finalidade determinada (art. 5º, XII); no GDPR, a manifestação livre, específica, informada e inequívoca, por declaração ou ato positivo (art. 4º, ponto 11, retificado em 2021). Os requisitos brasileiros estão no artigo sobre como funciona o consentimento para tratamento de dados pessoais.
Para crianças, que no Brasil têm até 12 anos incompletos (Estatuto da Criança e do Adolescente, art. 2º), a LGPD exige consentimento específico e em destaque de pelo menos um dos pais ou do responsável (art. 14, § 1º), mas a ANPD admite outras bases no seu melhor interesse (Enunciado CD/ANPD 1/2023). O GDPR fixa 16 anos para o consentimento próprio em serviços da sociedade da informação, com redução possível até 13 (art. 8º, n.º 1).
Direitos dos titulares e decisões automatizadas
Os direitos dos titulares de dados pessoais coincidem no essencial: confirmação e acesso, correção, eliminação, portabilidade e oposição (LGPD, art. 18; GDPR, arts. 15 a 21). O GDPR chama a eliminação de direito ao apagamento e acrescenta ao título do art. 17 a expressão “direito a ser esquecido”.
Quanto aos prazos de resposta, comparados no quadro, os da LGPD para direitos além de confirmação e acesso dependem de regulamento (art. 18, § 5º), tema da Agenda Regulatória da ANPD.
Nas decisões automatizadas, a LGPD garante o direito de pedir revisão e de obter informações sobre critérios e procedimentos (art. 20); a exigência de revisão por pessoa natural foi vetada em 2019 (Mensagem de veto 288/2019). O GDPR dá o direito de não se sujeitar a decisão exclusivamente automatizada com efeitos jurídicos ou similarmente significativos, salvo exceções, e, na decisão baseada em contrato ou consentimento explícito, assegura ao menos intervenção humana (art. 22, n.ºs 1 a 3).
Encarregado (DPO), registro e relatório de impacto: o que cada lei exige?
Na LGPD, a indicação de encarregado é a regra para todo controlador (art. 41), com dispensa para agentes de pequeno porte que mantenham canal com os titulares (Resolução CD/ANPD 2/2022, art. 11). No GDPR, o encarregado da proteção de dados é obrigatório em três situações (art. 37, n.º 1):
- tratamento efetuado por autoridade ou organismo público;
- atividades principais que exijam controle regular e sistemático de titulares em grande escala;
- atividades principais de tratamento em grande escala de categorias especiais de dados ou de dados sobre condenações penais.
O registro das operações segue as regras resumidas no quadro (LGPD, art. 37; GDPR, art. 30, n.º 5), simplificado no Brasil para o pequeno porte. Na LGPD, a regulamentação do relatório de impacto (art. 38) consta da Agenda Regulatória 2025-2026; no GDPR, a avaliação é obrigatória antes de tratamentos suscetíveis de elevado risco (art. 35, n.º 1). As etapas práticas estão no roteiro de adequação à LGPD para empresas.
Prazo para comunicar incidentes: 72 horas ou 3 dias úteis?
Os dois valem: até 72 horas, sempre que possível, para notificar a autoridade europeia, e 3 dias úteis para comunicar a ANPD e os titulares no Brasil. No GDPR, a regra é:
“Em caso de violação de dados pessoais, o responsável pelo tratamento notifica desse facto a autoridade de controlo competente nos termos do artigo 55.º, sem demora injustificada e, sempre que possível, até 72 horas após ter tido conhecimento da mesma, a menos que a violação dos dados pessoais não seja suscetível de resultar num risco para os direitos e liberdades das pessoas singulares.”
Os titulares só são avisados, sem demora injustificada, se houver elevado risco (art. 34, n.º 1). Na LGPD, ANPD e titulares devem ser comunicados se houver risco ou dano relevante (art. 48), em três dias úteis do conhecimento de que dados pessoais foram afetados, em dobro no pequeno porte (Resolução CD/ANPD 15/2024, arts. 6º e 9º).
Multas e fiscalização: como funcionam na LGPD e no GDPR?
A LGPD limita a multa simples ao faturamento no Brasil e a um teto por infração:
“II – multa simples, de até 2% (dois por cento) do faturamento da pessoa jurídica de direito privado, grupo ou conglomerado no Brasil no seu último exercício, excluídos os tributos, limitada, no total, a R$ 50.000.000,00 (cinquenta milhões de reais) por infração;”
O GDPR tem dois patamares: até 10 milhões de euros ou 2% do volume de negócios anual mundial (art. 83, n.º 4) e, para violações de princípios, bases legais, direitos dos titulares e regras de transferência:
“5. A violação das disposições a seguir enumeradas está sujeita, em conformidade com o n.º 2, a coimas até 20 000 000 EUR ou, no caso de uma empresa, até 4 % do seu volume de negócios anual a nível mundial correspondente ao exercício financeiro anterior, consoante o montante que for mais elevado:”
Além da multa, a ANPD pode aplicar advertência, publicização, bloqueio e eliminação de dados, suspensão e proibição do tratamento (art. 52), com dosimetria definida pela Resolução CD/ANPD 4/2023. Veja as sanções previstas em caso de descumprimento da LGPD.
No Brasil, fiscaliza a ANPD, autarquia de natureza especial desde a Lei 14.460/2022 e hoje Agência Nacional de Proteção de Dados, com regime de agência reguladora (LGPD, art. 55-A, na redação da Lei 15.352/2026); o titular também pode reclamar a órgãos de defesa do consumidor (art. 18, § 8º). Na União Europeia, cada Estado-membro tem autoridades de controle independentes (art. 51), o tratamento transfronteiriço fica com uma autoridade principal (art. 56) e há o Comitê Europeu para a Proteção de Dados (art. 68).
Transferência de dados entre Brasil e União Europeia: o que mudou em 2026?
Desde janeiro de 2026, dados pessoais podem circular entre o Brasil e a União Europeia com base em decisões de adequação, sem exigir cláusulas-padrão. Do lado brasileiro, a Resolução CD/ANPD 32/2026, em vigor desde 27/01/2026, dispõe:
“Art. 1º Fica reconhecida a União Europeia como organismo internacional que proporciona grau de proteção de dados pessoais adequado ao previsto na Lei nº 13.709, de 14 de agosto de 2018, para fins de transferência internacional de dados.”
O reconhecimento abrange os Estados-membros, Islândia, Liechtenstein e Noruega e as instituições da União (art. 1º, parágrafo único), não alcança transferências para fins exclusivos de segurança pública, defesa e investigação penal (art. 2º) e será reavaliado em quatro anos (art. 4º, § 1º).
Do lado europeu, a Decisão de Execução (UE) 2026/179, de 26/01/2026, reconhece que o Brasil assegura nível adequado de proteção aos dados transferidos da União para controladores e operadores sujeitos à LGPD (art. 1º), com reavaliação ao menos a cada quatro anos (art. 3º, n.º 4). A Comissão Europeia anunciou as decisões recíprocas em 27/01/2026 (comunicado IP/26/229).
O que a adequação não muda
A adequação trata só de transferências: não afasta a aplicação do GDPR à empresa brasileira que oferta bens ou serviços a pessoas na União ou monitora seu comportamento (art. 3º, n.º 2), nem dispensa a base legal, a transparência e a segurança exigidas pela LGPD. Para países sem adequação reconhecida, valem os demais mecanismos do art. 33 da LGPD, como as cláusulas-padrão da Resolução CD/ANPD 19/2024.
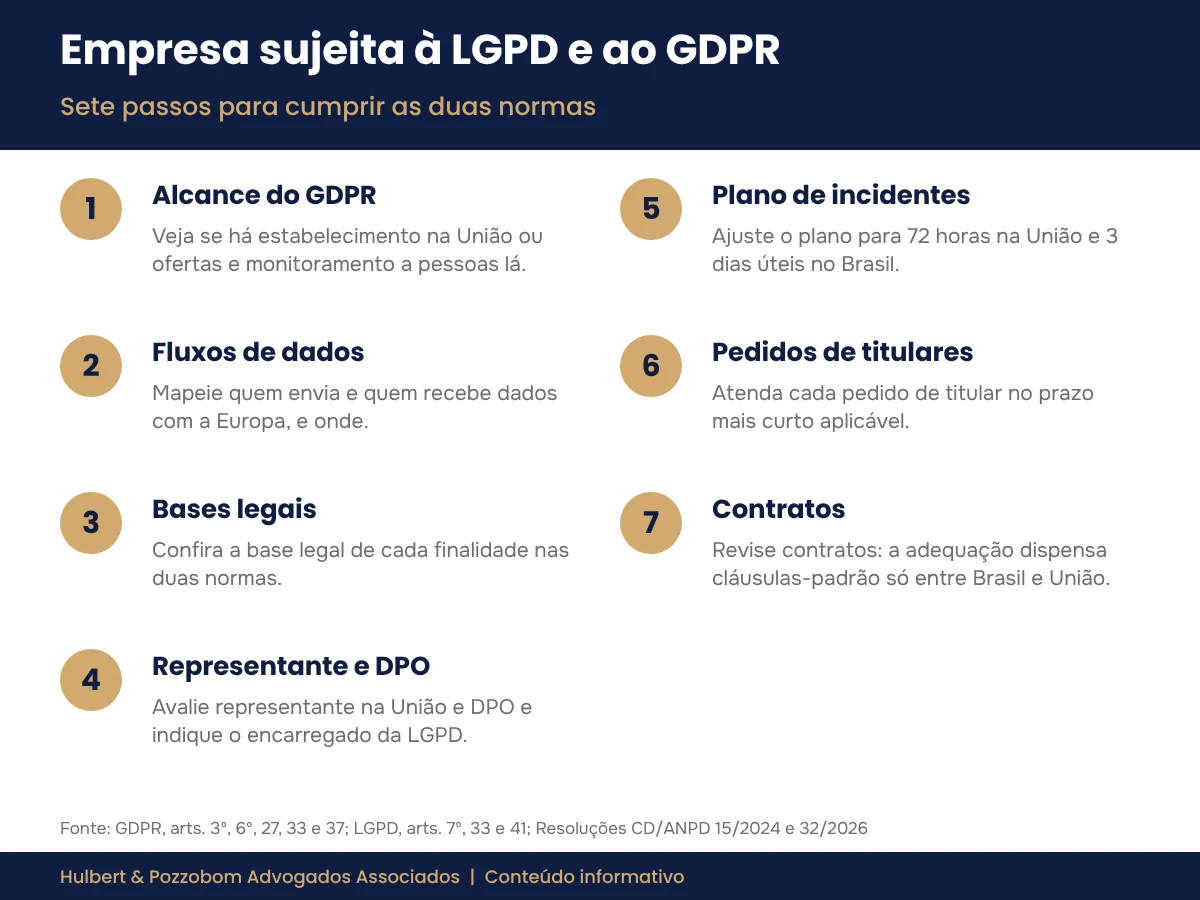
Como agir quando a empresa está sujeita à LGPD e ao GDPR?
- Verifique se a empresa tem estabelecimento na União ou direciona ofertas e monitoramento a pessoas que estão lá (GDPR, art. 3º).
- Mapeie os fluxos de dados com a Europa: quem envia, quem recebe e onde.
- Confira a base legal de cada finalidade nas duas normas.
- Avalie representante na União e DPO pelo GDPR (arts. 27 e 37) e indique o encarregado exigido pela LGPD (art. 41).
- Ajuste o plano de incidentes para 72 horas na União e 3 dias úteis no Brasil.
- Atenda aos titulares no prazo mais curto aplicável a cada pedido.
- Revise os contratos de transferência: entre Brasil e União, a adequação dispensa cláusulas-padrão; para outros destinos, continuam necessárias.
Perguntas frequentes sobre LGPD e GDPR
A LGPD é uma cópia do GDPR?
Não. As duas têm estrutura e princípios semelhantes, mas a LGPD tem regras próprias, como dez bases legais, prazos de 15 dias e de 3 dias úteis e multa limitada a R$ 50 milhões por infração.
Quem cumpre o GDPR já está adequado à LGPD?
Não automaticamente. Há exigências brasileiras sem equivalente exato, como o aviso aos titulares em 3 dias úteis, o encarregado como regra geral e a comunicação do encarregado com titulares e ANPD em língua portuguesa (Resolução CD/ANPD 18/2024, art. 13).
O GDPR protege apenas cidadãos europeus?
Não. O critério é a localização: o regulamento alcança titulares que se encontrem na União, qualquer que seja a nacionalidade (art. 3º, n.º 2), e todo tratamento no contexto de um estabelecimento na União (art. 3º, n.º 1).
A ANPD pode fiscalizar empresa estrangeira?
Sim, quando a operação estiver sujeita à LGPD pelo art. 3º, independentemente do país da sede. A empresa estrangeira é notificada na pessoa de quem responde por sua filial, agência, sucursal, estabelecimento ou escritório no Brasil (art. 61).
A adequação entre Brasil e União Europeia já vale?
Sim. A Resolução CD/ANPD 32/2026 entrou em vigor na publicação, em 27/01/2026, e a Decisão de Execução (UE) 2026/179 foi publicada no Jornal Oficial da União Europeia em 28/01/2026. As duas preveem reavaliação em quatro anos.
O GDPR exige DPO de toda empresa?
Não. O GDPR só exige encarregado em três situações: tratamento por autoridade ou organismo público e atividades principais com controle regular e sistemático de titulares ou com categorias especiais ou dados penais, sempre em grande escala (art. 37, n.º 1). Na LGPD, o encarregado é a regra (art. 41).
Quando buscar orientação jurídica
Se a empresa vende ou presta serviços a pessoas na União Europeia, recebe dados de parceiros europeus ou contrata fornecedores no exterior, vale reunir os contratos e o mapeamento de dados e buscar orientação para avaliar quais normas se aplicam, os prazos e o caminho adequado. O Hulbert & Pozzobom Advogados Associados atua em Adequação à LGPD e GDPR em Londrina e região; os canais de atendimento estão na página de contato do escritório.
Autoria: Dr. Herik Hulbert de Almeida, advogado, OAB/PR 103.367, sócio do Hulbert & Pozzobom Advogados Associados (Londrina/PR).
Revisão jurídica: Dra. Raquel Jandre Pozzobom, OAB/PR 108.847.
Publicado em 31/07/2026. Atualizado em 28/10/2026.
O que mudou nesta atualização: texto reescrito no padrão de artigo do escritório, com fontes oficiais conferidas.
Conteúdo informativo, elaborado com apoio de ferramentas digitais e revisado por advogado. Não substitui a análise individual de cada situação.
Fontes consultadas (acesso em 10/10/2026)
- Lei 13.709/2018 (LGPD), texto compilado: https://www.planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/l13709compilado.htm
- Lei 15.352/2026 (Agência Nacional de Proteção de Dados): https://www.planalto.gov.br/ccivil_03/_ato2023-2026/2026/lei/L15352.htm
- Lei 14.460/2022 (ANPD como autarquia de natureza especial): https://www.planalto.gov.br/ccivil_03/_ato2019-2022/2022/lei/L14460.htm
- Mensagem de veto 288/2019 (art. 20, § 3º, da LGPD): https://www.planalto.gov.br/ccivil_03/_ato2019-2022/2019/Msg/VEP/VEP-288.htm
- Estatuto da Criança e do Adolescente (Lei 8.069/1990): https://www.planalto.gov.br/ccivil_03/leis/l8069.htm
- Regulamento (UE) 2016/679 (GDPR), versão em português, EUR-Lex: https://eur-lex.europa.eu/legal-content/PT/TXT/?uri=CELEX:32016R0679
- Retificação do GDPR publicada no JO L 127 de 23/05/2018 (art. 3º, n.º 2, e art. 37, n.º 1, “c”), EUR-Lex: https://eur-lex.europa.eu/legal-content/PT/TXT/?uri=CELEX:32016R0679R(02)
- Retificação do GDPR publicada no JO L 74 de 04/03/2021 (art. 4º, ponto 11), EUR-Lex: https://eur-lex.europa.eu/legal-content/PT/TXT/HTML/?uri=CELEX:32016R0679R(03)
- Decisão de Execução (UE) 2026/179 da Comissão (adequação do Brasil), EUR-Lex: https://eur-lex.europa.eu/legal-content/PT/TXT/?uri=CELEX:32026D0179
- Comissão Europeia, comunicado IP/26/229, de 27/01/2026: https://ec.europa.eu/commission/presscorner/detail/en/ip_26_229
- Comissão Europeia, proposta COM(2025) 837 (Omnibus Digital), EUR-Lex: https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX:52025PC0837
- Resolução CD/ANPD 32/2026 (adequação da União Europeia), DOU: https://www.in.gov.br/web/dou/-/resolucao-n-32-de-26-de-janeiro-de-2026-683334547
- Resolução CD/ANPD 15/2024 (comunicação de incidente de segurança), DOU: https://www.in.gov.br/en/web/dou/-/resolucao-cd/anpd-n-15-de-24-de-abril-de-2024-556243024
- Resolução CD/ANPD 18/2024 (atuação do encarregado), DOU: https://www.in.gov.br/en/web/dou/-/resolucao-cd/anpd-n-18-de-16-de-julho-de-2024-572632074
- Resolução CD/ANPD 19/2024 (transferência internacional de dados), DOU: https://www.in.gov.br/en/web/dou/-/resolucao-cd/anpd-n-19-de-23-de-agosto-de-2024-580095396
- Resolução CD/ANPD 2/2022 (agentes de tratamento de pequeno porte): https://www.gov.br/anpd/pt-br/acesso-a-informacao/institucional/atos-normativos/regulamentacoes_anpd/resolucao-cd-anpd-no-2-de-27-de-janeiro-de-2022
- Resolução CD/ANPD 4/2023 (dosimetria e aplicação de sanções), DOU: https://www.in.gov.br/en/web/dou/-/resolucao-cd/anpd-n-4-de-24-de-fevereiro-de-2023-466146077
- Resolução CD/ANPD 31/2025 (Agenda Regulatória 2025-2026), DOU: https://www.in.gov.br/web/dou/-/resolucao-cd/anpd-n-31-de-22-de-dezembro-de-2025-677950080
- Enunciado CD/ANPD 1/2023 (dados de crianças e adolescentes), DOU: https://www.in.gov.br/en/web/dou/-/enunciado-cd/anpd-n-1-de-22-de-maio-de-2023-485306934

Advogado inscrito na OAB/PR sob o nº 103.367 e sócio do Hulbert & Pozzobom Advogados Associados, em Londrina/PR, Data Protection Officer (DPO) e consultor em Privacidade e Proteção de Dados, com sólida experiência na advocacia preventiva e contenciosa em diversas áreas, incluindo Direito do Trabalho, Direito Previdenciário, Direito Civil, Direito do Consumidor, Direito de Família e Sucessões, Contratos, e Compliance. Também atua como gestor e elaborador de planos de implementação e adequação às normas da Lei Geral de Proteção de Dados (LGPD).